
Il sito web di ogni fornitore di servizi di interpretariato afferma di prendere sul serio la sicurezza. La maggior parte menziona la crittografia da qualche parte nella homepage e un buon numero mostra un badge di certificazione vicino al piè di pagina. Per un acquirente che confronta i fornitori, queste affermazioni tendono a confondersi, ed è facile considerarle come rumore di fondo piuttosto che come prove degne di essere esaminate.
Si tratta di un errore quando si tratta di contenuti reali. Una riunione del consiglio di amministrazione multilingue, una consulenza sanitaria o un incontro interno riservato contengono informazioni che non dovrebbero essere gestite da un fornitore la cui strategia di sicurezza è più fumo che arrosto. Lo stesso vale per gli accordi sul livello di servizio (SLA): una promessa di "supporto affidabile" ha poco valore senza un tempo di risposta definito.
Questo articolo illustra cosa verificare concretamente quando si valuta la sicurezza, la privacy e gli impegni relativi agli SLA di un di soluzioni multilingue , in modo da poter prendere una decisione basata su dati concreti piuttosto che sulla mera fiducia espressa nella pagina di vendita.
Perché le promesse dei fornitori meritano un esame attento
Le piattaforme di interpretazione e traduzione sono al centro di alcune delle conversazioni più delicate di un'organizzazione. Elaborano audio in diretta, a volte video e spesso trascrizioni, che frequentemente coinvolgono dati personali, materiale commercialmente sensibile o contenuti soggetti a normative di settore. Un fornitore che gestisce tali contenuti è, di fatto, un'estensione della vostra governance dei dati e dovrebbe essere valutato con lo stesso rigore che applichereste a qualsiasi altro fornitore di servizi che tratta informazioni regolamentate.
Eppure, le trattative con di soluzioni multilingue spesso si concentrano sulla copertura linguistica, sulla qualità degli interpreti e sul prezzo, mentre la sicurezza e la conformità vengono considerate una formalità da verificare alla fine. Invertire quest'ordine e porre le domande più difficili fin da subito tende a far risparmiare tempo in seguito e a evitare di scoprire lacune dopo la firma del contratto.
Richieste di informazioni sulla sicurezza: cosa chiedere
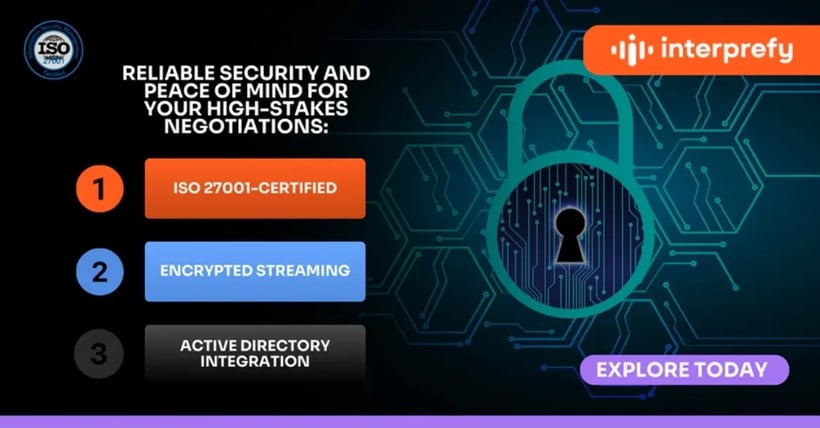
Una generica rassicurazione ("i tuoi dati sono al sicuro con noi") non costituisce una prova. Lo sono invece i dettagli specifici e verificabili. Quando un fornitore afferma di prendere sul serio la sicurezza, chiedi la documentazione a supporto di tale affermazione, incluse le certificazioni attuali come ISO 27001, la prova di test di penetrazione regolari e audit indipendenti, nonché dettagli chiari sugli standard di crittografia utilizzati sia durante la trasmissione che a riposo.
È inoltre opportuno chiedersi dove i dati vengano fisicamente archiviati ed elaborati, poiché la residenza dei dati influisce sul regime normativo applicabile e sulla velocità con cui i dati possono essere cancellati su richiesta. Un fornitore in grado di indicare uno standard specifico, una data di audit recente e un protocollo di crittografia preciso opera in modo diverso rispetto a uno che offre solo una garanzia generica.
Articolo correlato:
Quali standard di sicurezza deve soddisfare la traduzione automatica del parlato?
Leggere le clausole scritte in piccolo
Spesso, un linguaggio vago è il segnale più chiaro di tutti. Affermazioni come "sicurezza di livello aziendale" e "crittografia di livello bancario" dovrebbero essere accompagnate da dettagli tecnici specifici, come AES-256-GCM, TLS 1.2 o superiore, e il nome di un ente di certificazione. Si tratta di affermazioni concrete che possono essere verificate in modo indipendente.
Conformità alla privacy: oltre la semplice spunta di una casella
Le normative di conformità come il GDPR definiscono ruoli chiari per le organizzazioni che trattano dati personali, ed è importante stabilire se il fornitore agisce come responsabile del trattamento o come titolare del trattamento per le sessioni che gestisce. Tale distinzione influisce sulle responsabilità e dovrebbe essere esplicitamente indicata nel contratto, anziché essere lasciata implicita.
Al di là degli aspetti legali, anche le questioni pratiche sono altrettanto importanti. Per quanto tempo vengono conservati i dati di sessione dopo la conclusione di un evento? Un cliente può richiederne la cancellazione e, in tal caso, con quale rapidità? Sono coinvolti subappaltatori terzi nella gestione di file audio o trascrizioni e, in caso affermativo, vengono identificati e verificati? Un fornitore con un programma di protezione della privacy ben strutturato avrà risposte chiare a ciascuna di queste domande, generalmente documentate in un'informativa sulla privacy che va oltre le clausole standard.
Comprendere le promesse degli SLA
Un SLA è utile solo se è sufficientemente specifico da poter essere applicato. Un impegno per l'"alta disponibilità" non è la stessa cosa di un impegno per un uptime del 99,9%, misurato mensilmente, con soluzioni definite nel caso in cui tale soglia non venga raggiunta. La stessa logica si applica all'assistenza: un'"assistenza reattiva" dovrebbe tradursi in un tempo di risposta dichiarato, idealmente suddiviso in livelli in base alla gravità del problema segnalato.
Nello specifico, per l'interpretazione dal vivo, gli SLA dovrebbero anche specificare cosa succede quando si verifica un problema durante un evento, come ad esempio l'interruzione della connessione dell'interprete o il degrado della qualità audio a metà sessione. Un fornitore che ha previsto soluzioni di failover e di backup per gli interpreti avrà una risposta chiara e predefinita a questo riguardo. Un fornitore che non le ha previste, invece, improvviserà una risposta sul momento, il che è comunque informativo.
Un quadro di valutazione pratico
Prima di firmare, è consigliabile richiedere delle prove piuttosto che affidarsi alle dichiarazioni fatte durante una telefonata di vendita. Un breve e utile elenco di richieste da inviare a un fornitore preselezionato include: una copia aggiornata del certificato ISO 27001 o equivalente, un riepilogo dei risultati del test di penetrazione più recente, la politica di conservazione ed eliminazione dei dati per iscritto e una copia del documento SLA con clausole relative a uptime, tempi di risposta e rimedi specificate.
I fornitori sicuri della propria posizione lo forniranno senza intoppi.
Cosa aspettarsi in futuro
Gli impegni in materia di sicurezza, privacy e SLA non sono certo l'aspetto più entusiasmante nella scelta di un partner per i servizi linguistici, ma sono quelli che determinano cosa succede in caso di problemi, che si tratti di una richiesta di dati, di un'interruzione del servizio o di una sessione che coinvolge contenuti particolarmente sensibili. Considerare questi impegni come dichiarazioni verificabili, piuttosto che come semplici rassicurazioni, conferisce maggiore solidità alla decisione.
Per scoprire come Interprefy documenta le proprie certificazioni di sicurezza e gli impegni relativi agli SLA, esplora la nostra piattaforma.


 Scarica dall'App Store
 Scarica da Google Play
 Altri link per il download