La certificazione ISO 27001 è il modo più chiaro per verificare che una piattaforma di interpretazione remota protegga effettivamente le conversazioni vocali sensibili, anziché limitarsi a dichiararlo. Per qualsiasi organizzazione che acquisti servizi di interpretazione per contenuti riservati o regolamentati, la certificazione ISO 27001 dovrebbe essere in cima alla lista di controllo per la valutazione dei fornitori, e non un elemento da considerare solo in un secondo momento.
Questo articolo spiega cosa copre la certificazione, perché è più importante ai fini dell'interpretazione che per la maggior parte delle categorie di software, cosa Interprefy per ottenerla e cosa verificare prima di accettare acriticamente qualsiasi affermazione di conformità di un fornitore.
Cos'è la norma ISO 27001?
ISO 27001, formalmente ISO/IEC 27001, è lo standard internazionale per la gestione della sicurezza delle informazioni. Definisce i requisiti per un Sistema di Gestione della Sicurezza delle Informazioni (SGSI): un insieme strutturato e costantemente rivisto di politiche, procedure e controlli che proteggono la riservatezza, l'integrità e la disponibilità delle informazioni.
La versione attuale dello standard, ISO/IEC 27001:2022, organizza i suoi requisiti in 93 controlli suddivisi in quattro aree tematiche: organizzativa, umana, fisica e tecnologica. Questa ampia gamma di aspetti è fondamentale perché la certificazione non viene rilasciata solo per la presenza di una buona crittografia. Un'organizzazione deve dimostrare che il controllo degli accessi, la formazione del personale, la gestione dei fornitori, la risposta agli incidenti e la sicurezza fisica sono tutti gestiti con lo stesso rigore, e deve provarlo a un organismo di certificazione indipendente e accreditato, anziché limitarsi ad affermarlo.
Perché la norma ISO 27001 è importante 
La verifica da parte di terzi è ciò che distingue un'autentica strategia di sicurezza da una semplice affermazione di marketing, e questa distinzione ha un peso maggiore nell'ambito dell'interpretazione rispetto alla maggior parte delle altre categorie di software. La maggior parte delle discussioni sulla sicurezza si concentra sui dati a riposo: file, record, database. Le piattaforme di interpretazione gestiscono qualcosa di più difficile da controllare: il parlato umano in tempo reale e non censurato, che spesso contiene i contenuti più sensibili della conversazione, poiché gli interpreti sono frequentemente l'unica terza parte presente in discussioni che altrimenti rimarrebbero tra due persone nella stessa stanza. Per un'analisi più approfondita di come questi rischi si applicano specificamente all'interpretazione basata sull'IA, consultate la nostra guida sugli standard di sicurezza che la traduzione automatica del parlato dovrebbe soddisfare.
-
Maggiore sicurezza
Una piattaforma di interpretazione remota deve garantire la trasmissione in diretta di audio e video, gestire l'accesso degli interpreti esterni all'organizzazione del cliente e assicurare che tutte le registrazioni vengano archiviate ed eliminate in conformità con le normative vigenti. La certificazione richiede che tutto ciò sia integrato in un processo di gestione del rischio costantemente rivisto, anziché essere una soluzione una tantum.
-
Standard avanzati
Essere valutata in base a 93 controlli che abbracciano misure di sicurezza organizzative, umane, fisiche e tecnologiche pone una piattaforma sullo stesso parametro di riferimento utilizzato nei settori della finanza, della sanità e della tecnologia governativa, anziché basarsi su una politica di sicurezza personalizzata o autodefinita.
-
Processi affidabili
La certificazione viene rilasciata solo dopo che un revisore accreditato ha confermato, tramite prove dirette e non attraverso un questionario di autovalutazione, che il sistema di gestione soddisfa i requisiti dello standard. Procedimenti legali, negoziazioni di fusione, sessioni governative e consulenze cliniche dipendono tutti dalla solidità di tale sistema in ogni sua fase, non solo a livello di database.
Quali vantaggi ti offre la norma ISO 27001?
Per un'organizzazione che acquista servizi di interpretariato, la certificazione si traduce in tre vantaggi pratici: una migliore protezione dei dati personali, una maggiore salvaguardia della proprietà intellettuale e la garanzia che le difese di una piattaforma vengano mantenute aggiornate anziché rimanere statiche dopo il lancio.
-
Sicurezza delle informazioni personali
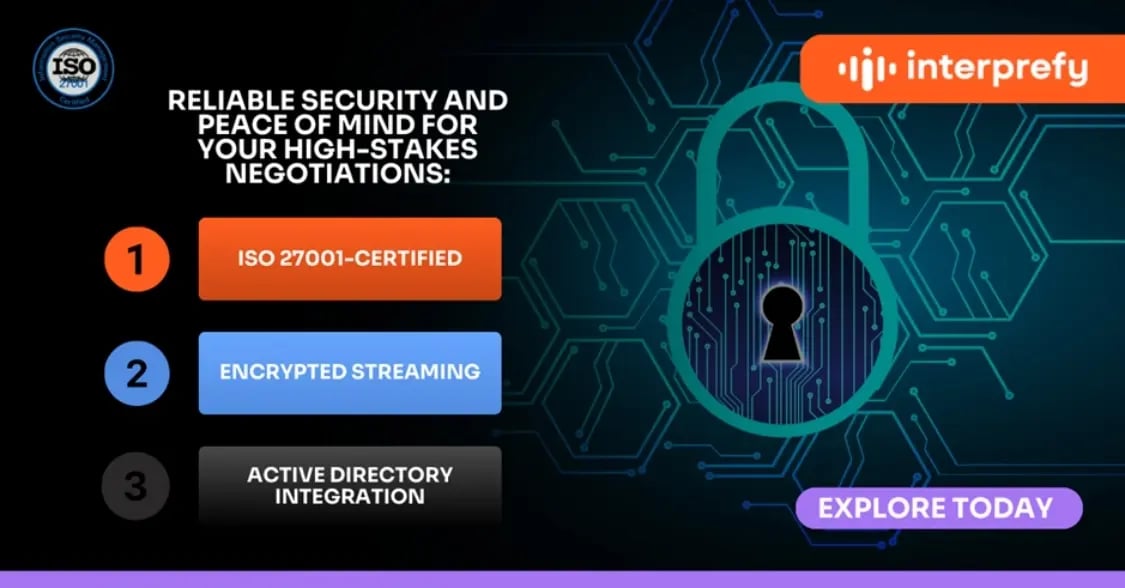
I dati dei partecipanti e degli interpreti, compreso il contenuto delle conversazioni in diretta, sono protetti tramite crittografia durante la trasmissione e a riposo, controllo degli accessi basato sui ruoli e misure di autenticazione come Single Sign-On, SAML 2.0 e autenticazione a due fattori che limitano chi può accedere ai dati degli eventi.
-
Tutela della proprietà intellettuale
Le discussioni riservate, dalle trattative di fusione ai dettagli di prodotti non ancora rilasciati, richiedono che chiunque abbia accesso allo streaming sia vincolato da obblighi chiari. Ciò significa che interpreti e personale di supporto operano sotto accordi di non divulgazione prima di poter accedere a qualsiasi streaming di un evento, non per una cortesia informale, ma come misura di controllo documentata.
-
Aggiornamenti di sistema regolari
Un sistema di gestione viene mantenuto attraverso un monitoraggio continuo, non una revisione annuale. Le organizzazioni certificate si sottopongono ad audit di sorveglianza annuali e a un audit completo di ricertificazione all'incirca ogni tre anni, supportati da regolari test di penetrazione indipendenti e dalla supervisione di un responsabile della sicurezza informatica dedicato.
Scopri di più sulla sicurezza su Interprefy
Cosa richiede effettivamente la certificazione ISO 27001?
Ottenere la certificazione ISO 27001 non è un riconoscimento automatico. Richiede un audit esterno in due fasi: una revisione iniziale delle politiche e delle valutazioni dei rischi documentate, seguita da una valutazione approfondita dell'effettiva applicazione di tali politiche nella pratica. La certificazione viene rilasciata solo dopo che un auditor accreditato ha confermato che il Sistema di Gestione della Sicurezza delle Informazioni (SGSI) soddisfa i requisiti dello standard, e il processo non si conclude qui. Le organizzazioni certificate sono soggette ad audit di sorveglianza annuali e a un audit completo di ricertificazione all'incirca ogni tre anni, pertanto il certificato riflette uno stato di conformità continuo, non un risultato una tantum.
Interprefy ha completato questo processo e detiene la certificazione ISO 27001 da novembre 2021, con gli auditor che non hanno riscontrato alcuna non conformità durante la valutazione, posizionandosi tra le prime aziende nel settore delle tecnologie di interpretazione a ottenere tale certificazione. È proprio questa storia di audit, più che il certificato in sé, a rappresentare l'indicatore più utile: dimostra che il sistema di gestione è stato testato da un ente esterno e ritenuto valido.
Come Interprefy applica la norma ISO 27001 nella pratica
In pratica, lacertificazione definisce il quadro di riferimento; i dettagli operativi sono ciò che si traduce nella gestione quotidiana. Interprefy protegge i dati in transito con crittografia TLS 1.2 e AES-256-GCM, utilizza il controllo degli accessi basato sui ruoli per limitare chi può accedere ai dati degli eventi e offre Single Sign-On, SAML 2.0 e autenticazione a due fattori per i clienti aziendali. I dati sono archiviati all'interno dell'Unione Europea, gli interpreti e il personale di supporto operano in base ad accordi di non divulgazione prima di poter accedere a qualsiasi flusso di eventi e la piattaforma viene sottoposta a regolari test di penetrazione indipendenti. Un responsabile della sicurezza delle informazioni dedicato supervisiona il monitoraggio continuo rispetto al sistema di gestione della sicurezza delle informazioni (ISMS), che è ciò che mantiene la certificazione aggiornata anziché statica.
Niente di tutto ciò elimina completamente il rischio. Ciò che fa è fornire alle organizzazioni che valutano i fornitori di servizi di interpretariato qualcosa di più concreto di una semplice promessa: un sistema sottoposto a verifica esterna, rivisto annualmente e progettato specificamente per proteggere il tipo di comunicazione dal vivo e delicata che l'interpretariato è chiamato a trasmettere.
Cosa valutare quando si esamina la certificazione di un fornitore
Non tutte le dichiarazioni di conformità alla norma ISO 27001 hanno lo stesso peso, ed è opportuno verificare i dettagli piuttosto che il logo a piè di pagina di un sito web. Tre aspetti meritano di essere confermati direttamente con qualsiasi fornitore: l'esatto ambito di applicazione del certificato, poiché alcune organizzazioni certificano una parte ristretta dell'attività aziendale anziché l'intera piattaforma acquistata; l'identità e l'accreditamento dell'ente certificatore, poiché la certificazione ha valore solo se rilasciata da un auditor indipendente e riconosciuto; e la data dell'ultimo audit di sorveglianza, poiché un certificato di diversi anni fa, senza alcuna prova di una revisione continua, è meno attendibile di quanto sembri. La nostra guida alla valutazione della sicurezza, della privacy e degli SLA dei clienti affronta una serie più ampia di domande da porre a qualsiasi fornitore di servizi di interpretariato o traduzione, oltre alla semplice certificazione.


 Scarica dall'App Store
 Scarica da Google Play
 Altri link per il download